Social-Engineering-Pentest im Überblick
Mit einem Social-Engineering-Pentest prüfen wir, wie widerstandsfähig Ihre Mitarbeitenden gegenüber gezielter Manipulation sind. Dabei liegt unser Fokus auf menschlichen Schwachstellen wie riskantem Verhalten, unzureichenden internen Prozessen oder mangelndem Bewusstsein für Cybersicherheit.
Die eingesetzten Szenarien sind vielfältig: Phishing-Kampagnen (betrügerische E-Mails), Smishing-Kampagnen (schädliche SMS), Vishing-Kampagnen (Telefonanrufe) sowie physische Eindringversuche. Jedes Szenario simuliert einen realistischen Angriffsvektor und ist passgenau auf den Kontext Ihrer Organisation zugeschnitten.
Nach Abschluss des Pentests erhalten Sie einen detaillierten Bericht: die durchgeführten Szenarien, die Angriffsvektoren, über die eine Kompromittierung gelang, sowie eine Analyse des beobachteten Verhaltens. Darauf aufbauend geben wir konkrete Handlungsempfehlungen, die Ihre menschliche und organisatorische Resilienz gegenüber Social Engineering nachhaltig stärken.
Unsere Expertise im Bereich Social-Engineering-Pentest
Ob Phishing, Smishing, Vishing oder physisches Eindringen: Unsere Pentester passen jeden Social-Engineering-Pentest gezielt an Ihre Organisation an, unabhängig von Zielgruppe, eingesetzten Tools oder internen Abläufen.
Was wir bei Ihrem Social-Engineering-Pentest testen
Unsere Pentester reproduzieren die Taktiken realer Angreifer, um Menschen zu manipulieren und technische Sicherheitsmechanismen zu umgehen.
Dabei kombinieren sie Kompetenzen aus Cybersicherheit, Kommunikation und Sozialpsychologie: Sie identifizieren menschliche Schwachstellen in der Organisation und bewerten, wie gut Mitarbeitende Manipulationsversuche erkennen und ihnen widerstehen.
Dazu entwickeln wir ausgefeilte Szenarien, etwa:
- Phishing per E-Mail, klassisch (Massenversand) oder gezielt (Spear-Phishing): gefälschte Nachrichten, die Mitarbeitende zum Klick auf schädliche Links, zum Download infizierter Anhänge oder zur Preisgabe sensibler Informationen verleiten.
- Vishing (Voice-Phishing): Anrufe unter falscher Identität (Kollege, Dienstleister, Autoritätsperson), um Zugänge oder vertrauliche Informationen zu erfragen.
- Smishing (Phishing per SMS): Textnachrichten mit betrügerischen Links oder dringenden Handlungsaufforderungen.
- Physische Intrusion: Eindringen in die Geschäftsräume, um Zugriff auf Arbeitsplätze, vertrauliche Unterlagen oder Netzwerkkomponenten zu erhalten.
Phishing- und Spear-Phishing-Kampagne
Bei einer Phishing-Kampagne versenden wir gezielt präparierte E-Mails, die Mitarbeitende zum Klick auf einen schädlichen Link, zum Download eines infizierten Anhangs oder zur Preisgabe sensibler Informationen verleiten sollen.
Die Nachrichten imitieren legitime Kommunikation und setzen gezielt auf Vertrauen, Zeitdruck oder Neugier, um die Wachsamkeit der Empfänger zu unterlaufen.
Je nach Zielsetzung erfolgt der Versand massenhaft oder als gezielter Spear-Phishing-Angriff auf einzelne Mitarbeitende. So lässt sich präzise messen, wie gut Ihr Team verdächtige Nachrichten erkennt und richtig reagiert.
Vishing-Kampagne (Voice-Phishing)
Bei einer Vishing-Kampagne (Voice-Phishing) rufen wir gezielt Mitarbeitende an, um ihre Wachsamkeit gegenüber betrügerischen Telefonanrufen zu testen. Dabei geben wir uns als vertrauenswürdige Autorität aus, etwa als Kollege oder Dienstleister, um sensible Informationen oder privilegierte Zugänge zu erhalten.
So zeigt sich, wie zuverlässig Mitarbeitende die Identität ihres Gesprächspartners prüfen und interne Prozesse auch unter sozialem oder hierarchischem Druck einhalten.
Smishing-Kampagne (Phishing per SMS)
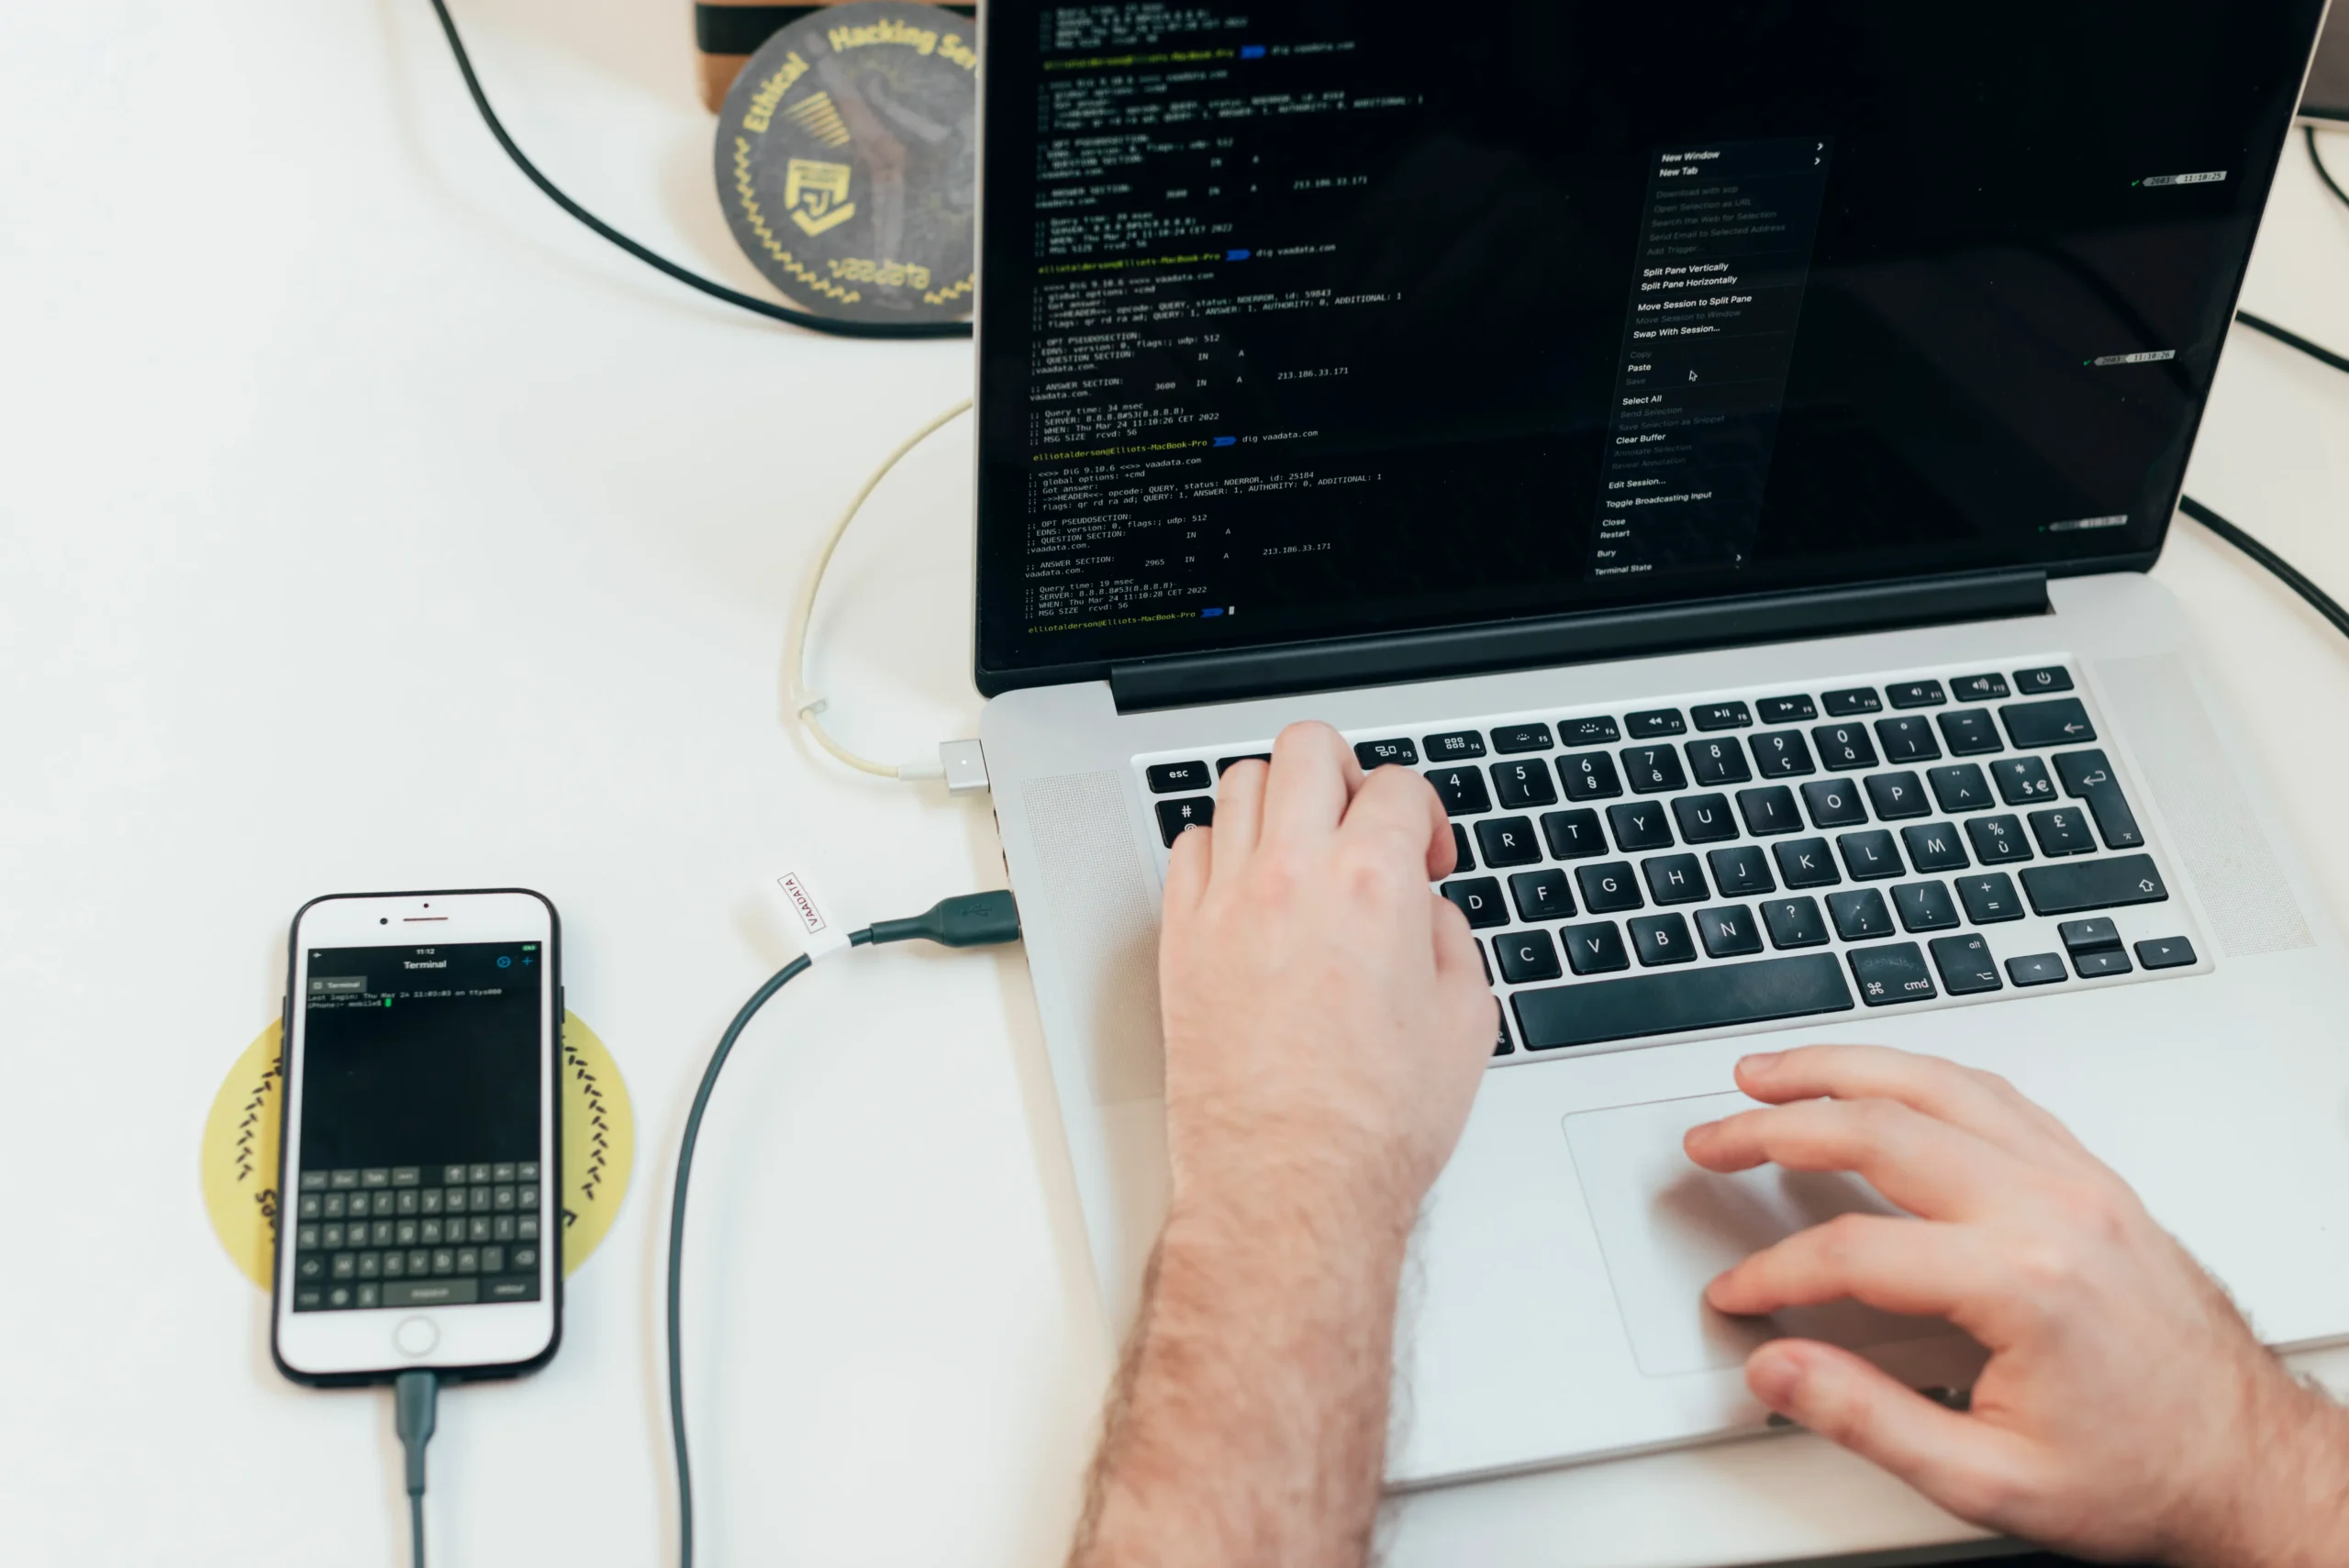
Bei einer Smishing-Kampagne (Phishing per SMS) versenden wir gezielt präparierte SMS, die Mitarbeitende zum Klick auf einen Link, zum Download einer App oder zur Preisgabe vertraulicher Informationen verleiten sollen. Diese Angriffe nutzen aus, dass SMS meist sofort gelesen werden, und setzen gezielt auf ein Gefühl der Dringlichkeit.
So zeigt sich, wie aufmerksam Mitarbeitende bei der Nutzung ihrer dienstlichen oder privaten Smartphones sind. Gleichzeitig sensibilisiert der Test für bewährte Verhaltensweisen: Vorsicht bei unerwarteten Nachrichten und die Verifizierung von Anfragen über offizielle Kanäle.
Physische Intrusionstests
Ein physischer Intrusionstest zeigt, wie widerstandsfähig Ihre Räumlichkeiten und Ihre Ausstattung gegenüber entschlossenen Eindringlingen tatsächlich sind. Dazu nutzen unsere Pentester gezielt menschliche und organisatorische Schwachstellen aus: unverschlossene Türen, Tailgating, vorgetäuschte Identitäten (Techniker, Zusteller, Besucher) oder fehlende strikte Zutrittskontrollen.
So zeigt sich, wie robust die physischen Sicherheitsmaßnahmen sind und wie umsichtig das Personal auf verdächtiges Verhalten reagiert. Am Ende wird deutlich, welchen Beitrag interne Prozesse und die Wachsamkeit Ihrer Mitarbeitenden zum Schutz sensibler Informationen und Systeme leisten.
Social-Engineering-Pentest-Methoden
Ein Social-Engineering-Pentest lässt sich mit unterschiedlichem Vorwissen durchführen, als Black-Box-, Grey-Box- oder White-Box-Test. Jede Variante hat ihre eigenen Vorteile und deckt ein anderes Bedrohungsniveau ab.
Black-Box-Pentest
Beim Black-Box-Pentest starten unsere Pentester ohne jede Vorabinformation zu Mitarbeitenden, Organigramm, Tools oder internen Sicherheitsrichtlinien. Sie agieren damit wie ein echter externer Angreifer, der sich Ansatzpunkte für Social Engineering erst selbst erarbeiten muss.
Grey-Box-Pentest
Beim Grey-Box-Pentest kombinieren unsere Pentester die externe Perspektive mit einem begrenzten Informationsstand: Sie erhalten ausgewählte Daten von der Organisation, etwa eine Mitarbeiterliste, Abteilungsstruktur, Kommunikationsschemata oder Beispiel-E-Mails.
White-Box-Pentest
Beim White-Box-Pentest arbeiten unsere Pentester mit einem hohen Informationsstand: detailliertes Organigramm, interne Prozesse, eingesetzte Tools, Sicherheitsrichtlinien oder Beispiele interner Kommunikation. Dieses Wissen ermöglicht besonders zielgerichtete Social-Engineering-Szenarien.
Ablauf eines Social-Engineering-Pentests
Menschliche und technische Informationsbeschaffung
Wie jeder Pentest beginnt auch der Social-Engineering-Pentest mit einer Phase der Informationsbeschaffung: Über offene Quellen (OSINT) sammeln wir alle relevanten Informationen, von beruflichen sozialen Netzwerken über öffentlich zugängliche Dokumente und Domainnamen bis hin zur Kartierung von Teams und Dienstleistern. Diese Grundlage macht die späteren Szenarien glaubwürdig, weil sie im echten Arbeitsalltag der Organisation verankert sind und so ihre volle Wirkung entfalten.
Entwicklung der Szenarien
Auf Basis der gesammelten Informationen entwickeln unsere Pentester Szenarien, die exakt auf den Kontext und die Herausforderungen Ihres Unternehmens zugeschnitten sind. Jeder Angriff verfolgt ein klares Ziel, sei es, ein Passwort abzugreifen, zum Download einer präparierten Datei zu verleiten oder sich physischen Zugang zu einem Gebäude zu verschaffen. Die Bandbreite reicht von klassischem oder gezieltem Phishing über betrügerische Anrufe (Vishing) und präparierte SMS (Smishing) bis hin zur physischen Intrusion.
Durchführung und Ergebnisanalyse
Die Szenarien setzen wir anschließend unter realen, aber kontrollierten Bedingungen um. So lassen sich Angriffe simulieren, ohne tatsächlichen Schaden anzurichten. Phishing-Kampagnen messen Öffnungs-, Klick- und Reaktionsraten, Vishing-Kampagnen die Bereitschaft zur Preisgabe sensibler Informationen, physische Intrusionstests die Robustheit der Zutrittskontrollen. Die anschließende Analyse deckt menschliche und organisatorische Schwachstellen auf und zeigt, wie zuverlässig Mitarbeitende verdächtige Situationen erkennen, melden und darauf reagieren.
Bericht und Abschlussgespräch
Abschließend erhalten Sie einen klaren und detaillierten Bericht mit allen Ergebnissen: Ziele, durchgeführte Szenarien, Statistiken, identifizierte Schwachstellen und priorisierte Handlungsempfehlungen. Den schriftlichen Bericht ergänzen wir durch ein Abschlussgespräch mit allen Beteiligten. Dort ordnen wir die Ergebnisse gemeinsam ein, klären offene Fragen und legen konkrete nächste Schritte fest. Im Mittelpunkt steht die Stärkung der menschlichen und organisatorischen Resilienz: So wird der Test zu einem echten Instrument für Sensibilisierung und kontinuierliche Verbesserung.
Social-Engineering-Pentest mit Vaadata: zertifizierter Partner für Offensive Security
Vaadata steht für Social-Engineering-Pentests nach anerkannten Branchenstandards. Unsere Zertifizierungen nach CREST, ISO 27001, ISO 27701 und PASSI* belegen die Qualität unserer Tests sowie ihre Konformität mit den geltenden Anforderungen an Cybersicherheit und Datenschutz. Sie stehen für nachweisbare Informationssicherheit und Rechtskonformität.
Unsere Methode kombiniert IT-Sicherheitstechnik, Sozialpsychologie und Kommunikation zu einem bewährten und praxisorientierten Ansatz. Dabei entwickeln wir je nach Ihren Zielen realistische Szenarien mit klar definiertem Umfang, die gezielt auf Ihre Prioritäten ausgerichtet sind: Ihre Mitarbeitenden zu sensibilisieren, die Erkennungsfähigkeit zu überprüfen und Ihre internen Abläufe nachhaltig zu stärken.
*Akkreditiert durch die ANSSI, die französische Cybersicherheitsbehörde, vergleichbar mit der BSI-Zertifizierung für Penetrationstests.