IoT-Penetrationstest im Überblick
Ein IoT-Pentest zeigt, wie widerstandsfähig Ihre vernetzten Geräte gegenüber realen Angriffen tatsächlich sind. Dabei prüfen wir nicht nur die Geräte selbst, sondern auch die genutzten Kommunikationsprotokolle, angebundene Cloud-Plattformen sowie die Mobile- und Webanwendungen, über die Sie die Geräte steuern. Ein besonderes Augenmerk legen wir dabei auf die Gerätekonfiguration, die Authentifizierungsmechanismen sowie den Schutz übertragener und gespeicherter Daten.
Am Ende erhalten Sie einen detaillierten Bericht, der die identifizierten Schwachstellen, die genutzten Angriffsszenarien sowie priorisierte Handlungsempfehlungen zur Behebung klar darstellt. Auf Wunsch führen wir einen Retest durch, der die erfolgreiche Umsetzung der Korrekturen bestätigt, unerwünschte Nebeneffekte ausschließt und in einem Validierungsbericht zusammengefasst wird. Dieser belegt das optimale Sicherheits- und Robustheitsniveau Ihres vernetzten Geräts.
Unsere IoT-Pentest-Expertise
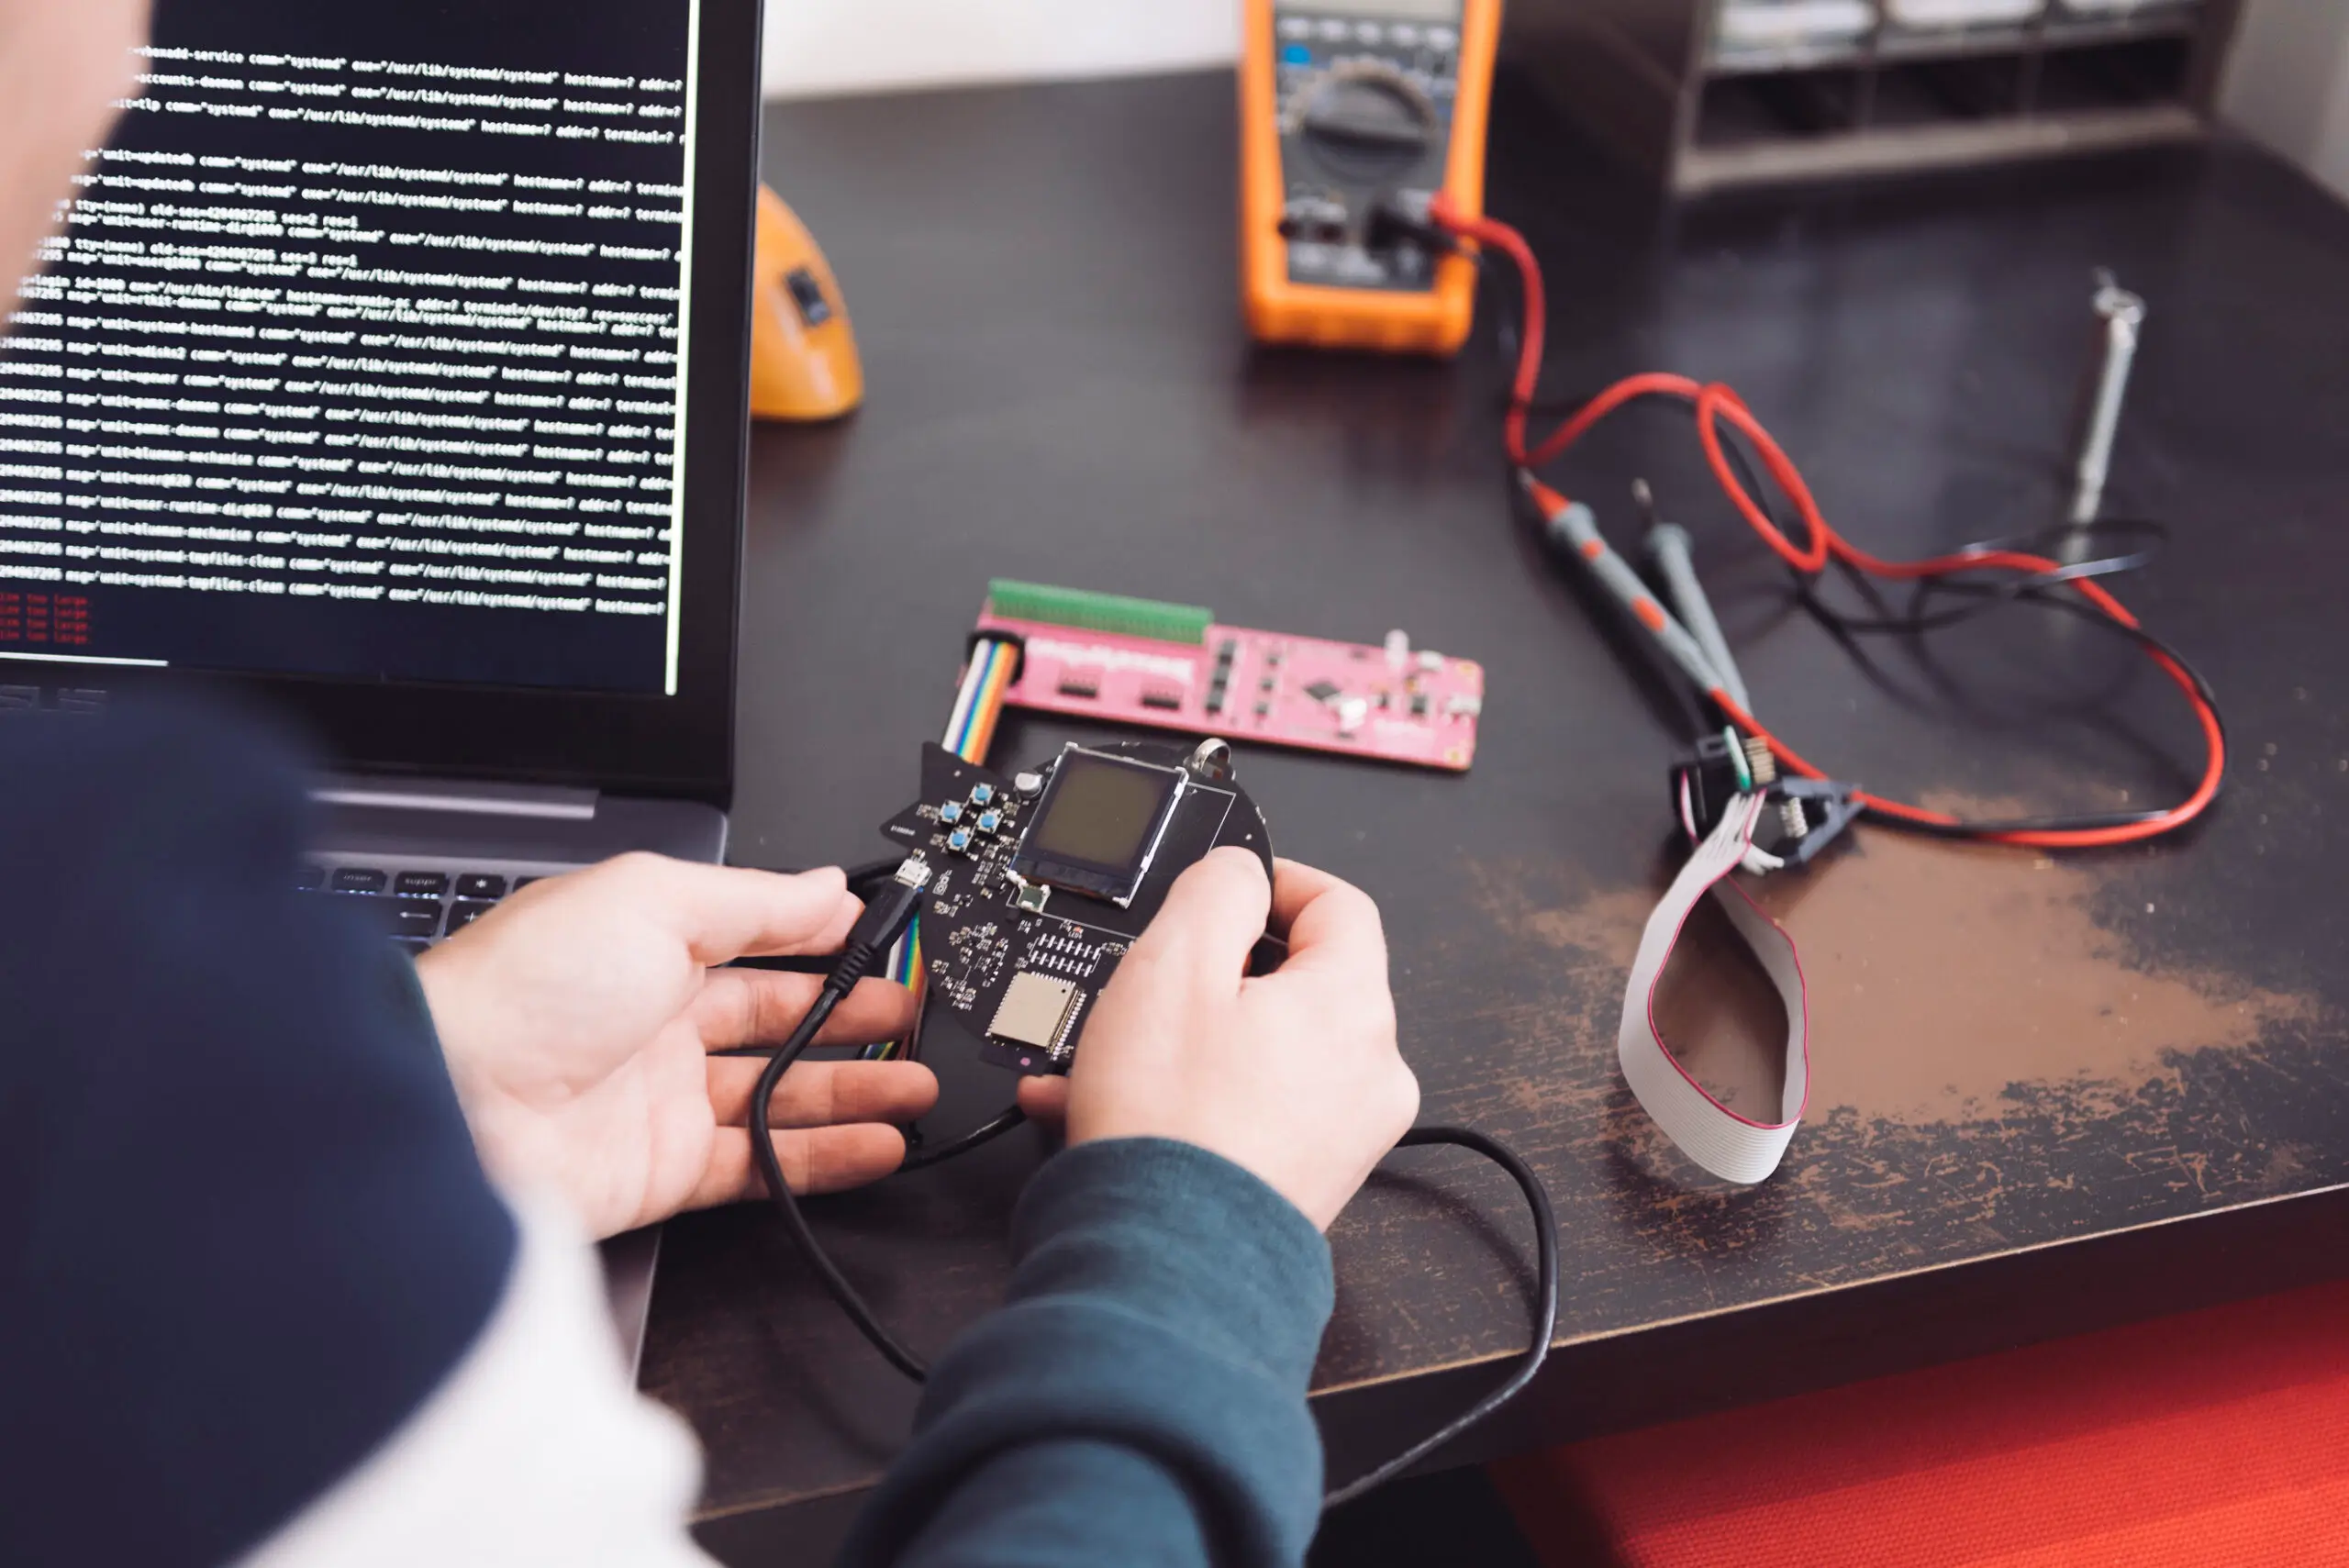
Unsere Pentester testen IoT-Umgebungen ganzheitlich: von eingebetteten Systemen und Gateways über zugehörige Mobile Apps bis hin zu Cloud-Infrastrukturen. Dabei passen wir unsere Methoden gezielt an die Besonderheiten Ihres IoT-Ökosystems an, um Schwachstellen bei Geräten, Kommunikation und Daten zuverlässig aufzudecken.
Hardware-Pentest
Physische Analyse und Hardware-Informationsbeschaffung
- Identifikation kritischer Komponenten: Ports, Programmierschnittstellen, Speicherchips, Erweiterungsanschlüsse
- Bewertung der physischen Schutzmaßnahmen und Inspektion der Leiterplatte (PCB)
Prüfung der exponierten Schnittstellen
- Kartierung ausnutzbarer Einstiegspunkte
- Prüfung aktivierter Testports im Produktivbetrieb
- Bewertung der Risiken durch PCB-Routing und Platinendesign
- Prüfung der Schutzmechanismen gegen unautorisierten Zugriff
Zugriffstests über Konsolen und Debug-Ports
- Verbindungsaufbau über UART oder JTAG
- Zugriff auf die Debug-Konsole und Auslesen von Logs
- Initialisierung einer Systemshell
- Direktes Auslesen des Speichers und Ausführen unautorisierter Befehle
Analyse und Extraktion des eingebetteten Speichers
- Prüfung von EEPROM-, NAND- und NOR-Speicherchips
- Extraktion des Speicherinhalts mittels Dumping-Verfahren
- Suche nach Zugangsdaten, kryptografischen Schlüsseln und Klartext-Geheimnissen
- Bewertung der Widerstandsfähigkeit gegen Reverse Engineering (Obfuskation, Anti-Tampering-Schutzmaßnahmen)
Fault Injection und fortgeschrittene Hardware-Angriffe
- Fault Injection (Voltage Glitching, Clock Glitching)
- Beobachtung des Verhaltens unter anomalen Bedingungen
- Mögliche Umgehung von Software-Schutzmechanismen
- Zugriff auf undokumentierte Wartungsmodi
Tests im Rahmen eines Firmware-Pentests
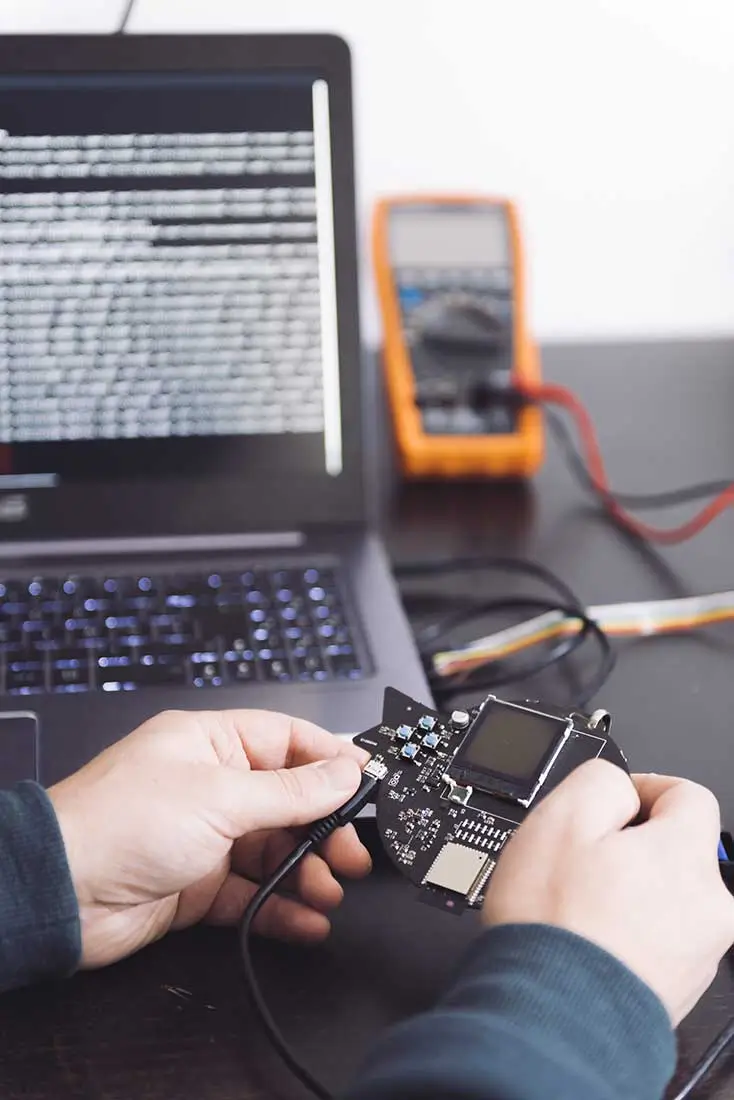
Statische Firmware-Analyse
- Suche nach sensiblen Zeichenketten (Zugangsdaten, kryptografische Schlüssel)
- Identifikation verwundbarer Funktionen und Bibliotheken
- Prüfung der Konfigurationen und Sicherheitsparameter
- Untersuchung kritischer Bereiche: Authentifizierung, Kommunikation, Updates
Dynamische Analyse
- Identifikation von Laufzeit-Schwachstellen (Pufferüberlauf, Speicherfehler)
- Prüfung der Update-Mechanismen auf Schadcode-Einschleusung
- Beobachtung des Verhaltens unter realen oder simulierten Bedingungen
Prüfung der integrierten Sicherheitsmechanismen
- Bewertung der Firmware-Integritätskontrollsysteme
- Erkennung von Backdoors und schwachen Authentifizierungsmechanismen
- Identifikation von Routinen für unautorisierten Zugriff
Resilienztests gegen physische und softwarebasierte Angriffe
- Reverse Engineering der Software- und Hardware-Schutzmechanismen
- Manipulation der Bootloader-Parameter und Boot-Sequenzen
- Bewertung der Gesamtrobustheit gegenüber fortgeschrittenen Angriffen
Prüfung der Kommunikationsprotokolle
Identifikation und Kartierung der eingesetzten Protokolle
- Erkennung der eingesetzten Protokolle: HTTP/HTTPS, MQTT, CoAP, BLE, ZigBee, LoRa, NB-IoT oder proprietäre Protokolle
- Abfangen und Analyse von Datenpaketen über Funk-, WLAN-, Bluetooth- oder Kabelschnittstellen
Analyse der Verschlüsselung und Authentifizierung
- Prüfung von Vorhandensein und Robustheit der Verschlüsselung
- Bewertung der Authentifizierungsmechanismen und Session-Verwaltung
- Identifikation von Schwachstellen für Replay-Angriffe, Spoofing oder Paketinjektion
- Identifikation unverschlüsselter oder unzureichend verschlüsselter Kommunikation, die Zugangsdaten, Passwörter oder personenbezogene Daten offenlegt
Spezifische Tests der Funkprotokolle
- Bewertung der Widerstandsfähigkeit gegen Jamming und Spoofing
- BLE-Analyse (Services, Characteristics) zur Identifikation unautorisierter Zugriffe
- Prüfung der Möglichkeit zur Einschleusung schädlicher Befehle
Prüfung kritischer Kommunikationswege
- Analyse der Sicherheit exponierter REST-APIs
- Prüfung der MQTT-Konfigurationen und Zugriffskontrollen
- Bewertung des Kompromittierungsrisikos durch unsichere Protokolle
Bewertung der Widerstandsfähigkeit gegen Netzwerkangriffe
- Man-in-the-Middle-Angriffe (MitM)
- Prüfung der Widerstandsfähigkeit gegen Abfangen und Manipulation von Datenpaketen
Prüfung der Web- und Mobile-Schnittstellen
Bei Webanwendungen basieren unsere Tests auf den OWASP-Standards (insbesondere den OWASP Top 10) und zielen auf die häufigsten Schwachstellenkategorien ab: SQL-Injection, XSS, fehlerhafte Sicherheitskonfigurationen, Authentifizierungsschwachstellen oder Datenlecks.
Bei mobilen Anwendungen basieren unsere Tests auf dem MASVS (Mobile Application Security Verification Standard von OWASP). Die Prüfung umfasst Reverse Engineering der APK- oder IPA-Datei, die Analyse des nativen Codes, die Identifikation von Drittanbieter-Abhängigkeiten sowie die Untersuchung der Netzwerkkommunikation.
IoT-Penetrationstest mit Vaadata: zertifizierter Partner für Offensive Security
Vaadata steht für IoT-Pentests nach anerkannten Branchenstandards. Zertifiziert nach CREST, PASSI*, ISO 27001 und ISO 27701, garantieren wir die Qualität unserer Tests sowie ihre Konformität mit den höchsten Anforderungen an Cybersicherheit und Datenschutz. Diese Nachweise belegen unser Engagement für bewährte Verfahren der Informationssicherheit sowie die Einhaltung der geltenden rechtlichen Vorgaben.
Auch unsere Pentester bringen anerkannte Zertifizierungen mit, Beleg für ihre Expertise im Aufspüren und Ausnutzen von Schwachstellen in IoT‑Geräten. Unsere Methodik basiert auf bewährten Frameworks und deckt das Spektrum aller möglichen Schwachstellen ab: von Konfigurationsfehlern über Schwachstellen in Kommunikationsprotokollen bis hin zu APIs oder Verwaltungsschnittstellen.
Ob gezielte Prüfung der kritischsten Punkte oder vollständige Analyse des gesamten IoT-Ökosystems: Der Umfang richtet sich nach Ihrem Bedarf. Persönliche Begleitung, ausführliche Berichte und absolute Vertraulichkeit sichern die Sicherheit Ihrer vernetzten Geräte, nachhaltig und belastbar.
*Akkreditiert durch die ANSSI, die französische Cybersicherheitsbehörde, vergleichbar mit der BSI-Zertifizierung für Penetrationstests.