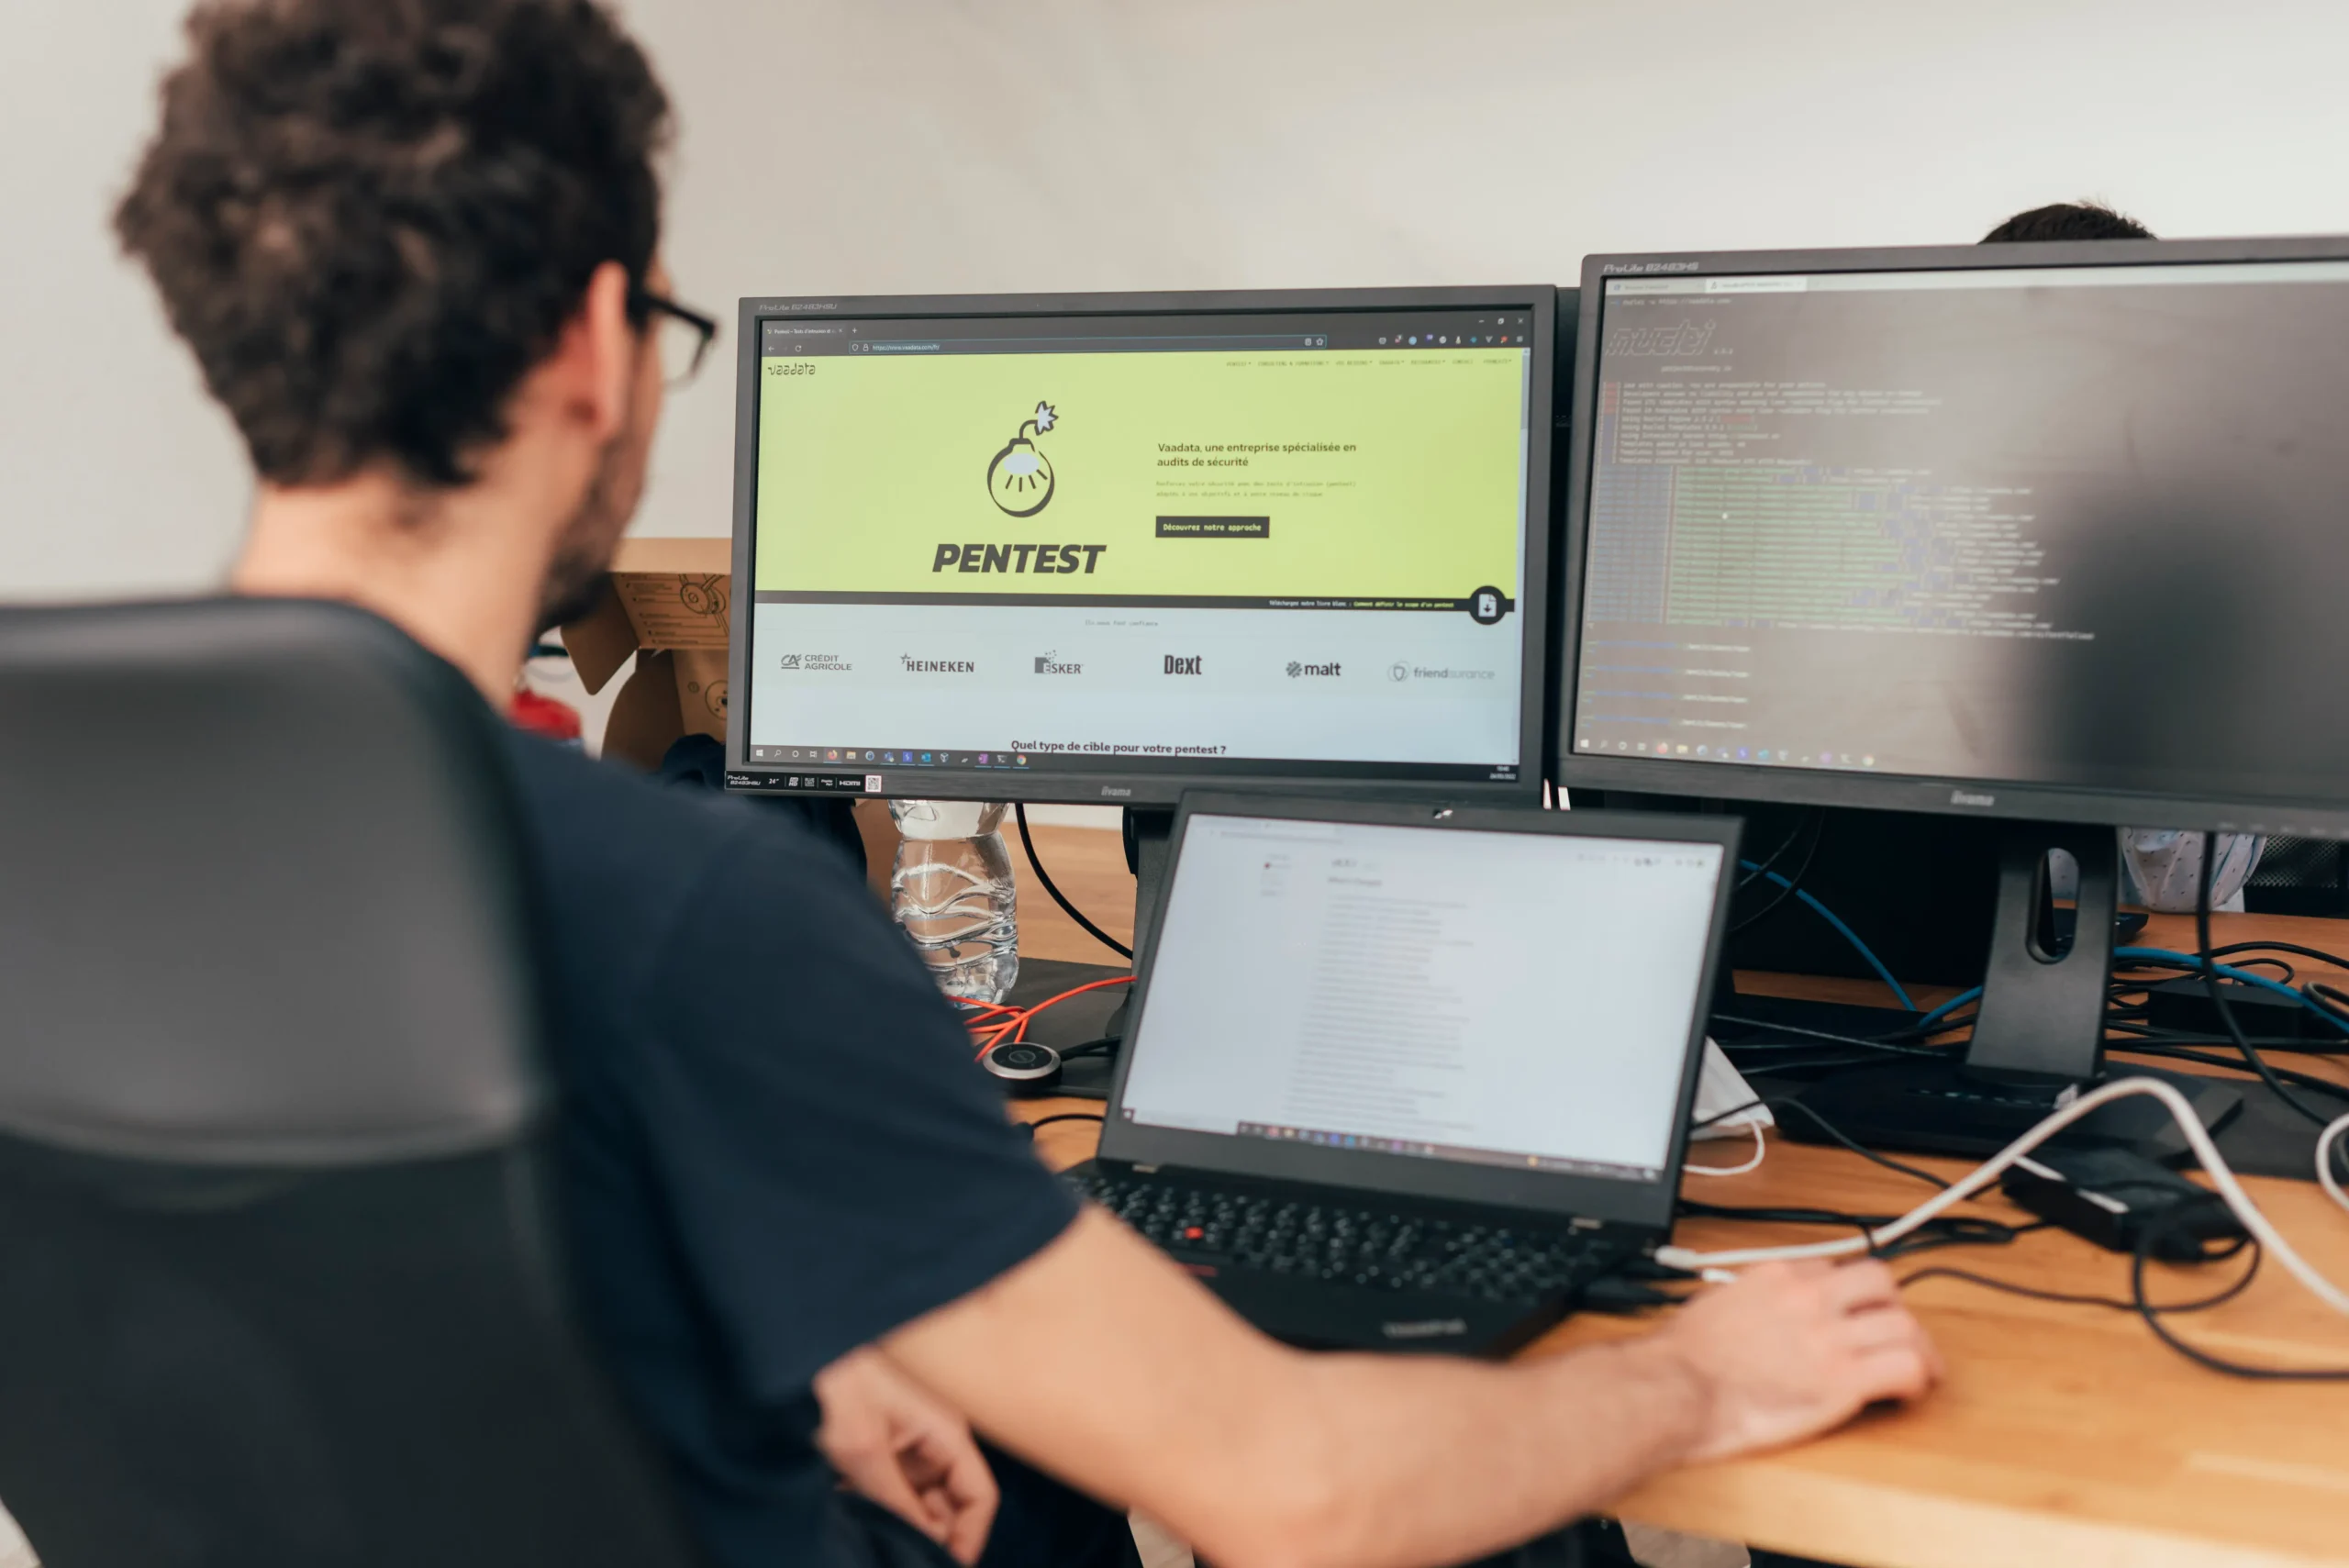
Vaadata: unabhängiger europäischer Anbieter für Offensive Security
Seit über zehn Jahren unterstützen wir Unternehmen dabei, die Sicherheit ihrer IT-Systeme zu bewerten und gezielt zu stärken.
Unsere Teams decken das gesamte technische und organisatorische Spektrum ab: Web- und Mobile-Anwendungen, Netzwerkinfrastrukturen, Cloud-Umgebungen, IoT sowie den Faktor Mensch. Wir prüfen komplexe Architekturen ebenso wie hochsensible Spezialsysteme.
Vaadata ist unternehmensweit nach ISO 27001 und ISO 27701 zertifiziert. Unser Informationssicherheits- und Datenschutzmanagement gewährleistet die Vertraulichkeit, Integrität und Verfügbarkeit der uns anvertrauten Daten. Darüber hinaus sind wir CREST-akkreditiert und PASSI*-qualifiziert. Damit erfüllen wir anerkannte Branchenstandards und höchste Anforderungen an die Cybersicherheit.
* Akkreditiert durch die ANSSI, die französische Cybersicherheitsbehörde, vergleichbar mit der BSI-Zertifizierung für Penetrationstests.
Unsere Security-Experten verfügen über international etablierte Zertifizierungen. Durch kontinuierliche Weiterbildung stellen wir sicher, dass unser Know-how stets mit der aktuellen Bedrohungslage Schritt hält.

Unabhängiges Unternehmen mit internationaler Ausrichtung
Vaadata befindet sich zu 100 % im Besitz seiner beiden geschäftsführenden Gesellschafter. Diese Unabhängigkeit sichert eine langfristige Strategie, wirtschaftliche Stabilität und volle Freiheit bei der Wahl unserer Technologien und Methoden.
Heute betreuen wir über 800 Kunden – vom Start-up bis zum Großkonzern – in den unterschiedlichsten Branchen: Finanzwesen, Gesundheitswesen, Industrie, Handel, Dienstleistungen und Technologie.
Unsere Offensive-Security-Projekte realisieren wir für Organisationen in Frankreich und weltweit, vor allem in Europa und Nordamerika. Das Auslandsgeschäft macht bereits 15 bis 20 % unseres Umsatzes aus. Diesen Anteil wollen wir in den kommenden Jahren gezielt ausbauen.
Vaadata in Zahlen
Gründerteam

Anne-Fleur Schoch - CEO & Co-founder
Anne-Fleur bringt mehr als 15 Jahre Erfahrung aus der Technologiebranche mit. Bei Vaadata verantwortet sie die strategische Ausrichtung und verbindet dabei unternehmerische, technische und personelle Perspektiven im Cybersecurity-Geschäft. Sie ist in mehreren Branchenverbänden aktiv und treibt die Weiterentwicklung des Unternehmens im Heimatmarkt und international voran.

Nicolas Bonnefous - COO & Co-founder
Mit mehr als 15 Jahren Erfahrung in technischen und organisatorischen Funktionen berät Nicolas das Top-Management bei strategischen Projekten. Er ist CISSP-, ISSMP- und CCSP-zertifiziert und maßgeblich für die Strukturierung interner Prozesse sowie die Steuerung des ISMS verantwortlich.
Die Qualität unserer Leistungen beruht in erster Linie auf der Expertise und dem Engagement unserer Mitarbeitenden. Deshalb investieren wir kontinuierlich in die Kompetenzen unserer Teams: durch gezielte Weiterbildung, die Vorbereitung auf anerkannte technische Zertifizierungen, ein laufendes Monitoring der Bedrohungslage sowie die Mitarbeit an Forschungs- und Entwicklungsprojekten im Bereich Cybersicherheit.
Durch kontinuierliches Lernen und den regelmäßigen Wissensaustausch sind unsere Expertinnen und Experten stets auf dem neuesten Stand der Angriffs- und Verteidigungstechniken. So liefern wir unseren Kunden präzise, realistische Analysen, die auf aktuelle Risiken zugeschnitten sind.

Unser Engagement für Nachhaltigkeit
Gesellschaftliche und ökologische Verantwortung ist fester Bestandteil unserer Unternehmensstrategie. Unsere Arbeit im Bereich Offensive Security richten wir an klaren, überprüfbaren Verpflichtungen aus, die den Anforderungen unserer Branche gerecht werden.
Seit der Gründung von Vaadata im Jahr 2014 bilden Sicherheit, Ethik sowie soziale und ökologische Verantwortung die Grundlage unseres Handelns. Unser Wachstum basiert auf folgenden Prinzipien:
- Finanzielle Unabhängigkeit: Sie sichert unsere strategische Freiheit und erlaubt es uns, eigenständig über unseren Kurs zu entscheiden.
- Wertschätzung unserer Mitarbeitenden: sinnstiftende Aufgaben und Rahmenbedingungen, die berufliche Entfaltung ermöglichen.
- Verantwortung gegenüber unseren Kunden: Leistungen auf höchstem Qualitätsniveau und konsequenter Schutz ihrer Daten, insbesondere personenbezogener Daten.
- Vereinbarkeit und kollegiales Miteinander: für ein gesundes, langfristig tragfähiges Arbeitsumfeld.
- Engagement für die Community: Unterstützung gemeinnütziger Initiativen in den Bereichen Cybersicherheit und Umweltschutz.
Vier Säulen für nachhaltiges Handeln
Unsere Nachhaltigkeitsstrategie ruht auf vier Säulen und orientiert sich an den Kernthemen der ISO 26000:
- Verantwortung als Fundament unserer Entwicklung: verantwortungsvolle Unternehmensführung, regionale Verwurzelung und Engagement für die Wirtschaft vor Ort.
- Integrität als Grundlage unserer Beziehungen: faire Arbeitsbedingungen, Achtung der Grundrechte, Geschäftsethik und vertrauensvolle Kundenbeziehungen.
- Sicherheit als Kern unseres Geschäfts: höchste Ansprüche an Datenschutz, Vertraulichkeit und Risikomanagement, unseren Kunden gegenüber ebenso wie in unseren internen Prozessen.
- Umweltschutz als fester Bestandteil unseres Handelns: Verringerung unseres ökologischen Fußabdrucks und schrittweise Verankerung nachhaltiger Praktiken im Geschäftsalltag.

Ein Partnernetzwerk, zur Ergänzung unserer Offensive Security Expertise
Kooperationen
Mit Vaadata zusammenzuarbeiten bedeutet, dass ein anerkannter europäischer Spezialist für Offensive Security an Ihrer Seite steht. Wir gehen unterschiedliche Vertriebskooperationen ein, von der Lead-Vermittlung über die Zusammenarbeit im White-Label-Modell bis hin zur Integration unserer Pentest- und Red-Team-Leistungen in ein bestehendes Portfolio, immer mit dem Anspruch einer langfristigen, ausgewogenen Zusammenarbeit.
Vertrieblich stimmen wir uns eng mit den Teams unserer Partner ab: Gemeinsam entwickeln wir Angebote, die zu deren Kundenprofilen passen, und sorgen dafür, dass sich Leistungen im Bereich Offensive Security leicht erklären und verkaufen lassen.
Auf der technischen Seite bleibt es dabei: Sämtliche Projekte führen ausschließlich unsere eigenen Teams durch, ohne Subunternehmer. Wir sind europaweit und darüber hinaus international im Einsatz und vor Ort, wenn ein Projekt das erfordert.